هل يمكن أن يشكل مسح رمز QR في المطاعم خطرا على هاتفك وبياناتك الشخصية؟
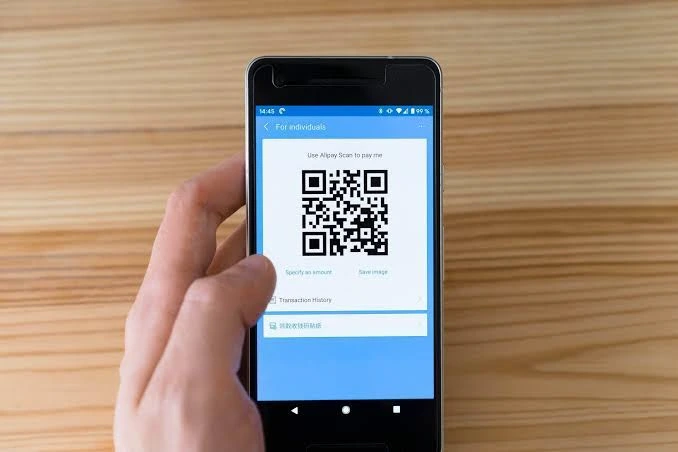
باتت رموز الاستجابة السريعة (QR Code) جزءا من التجربة اليومية لمرتادي المطاعم والمقاهي، بعدما اعتمدتها العديد من المؤسسات بديلا عن قوائم الطعام التقليدية، إذ يكفي توجيه كاميرا الهاتف نحو الرمز للوصول مباشرة إلى المنيو عبر الإنترنت.
غير أن انتشار هذه التقنية أثار تساؤلات بشأن مستوى الحماية الذي توفره، خصوصا مع تزايد أساليب الاحتيال الإلكتروني التي تستغل الروابط المزيفة لاستدراج المستخدمين والحصول على معلوماتهم الخاصة.
وفي هذا السياق، لا يشكل رمز QR بحد ذاته تهديدا للأجهزة الذكية، وإنما تتوقف درجة الأمان على طبيعة الرابط الذي يحيل إليه والموقع الذي يفتحه المستخدم بعد مسحه.
متى يتحول باركود المطعم إلى وسيلة للاحتيال؟
تتمثل إحدى الحيل التي يلجأ إليها المحتالون في وضع ملصقات تحمل رموزا مزيفة فوق الرموز الأصلية المثبتة على الطاولات أو قوائم الطعام، بهدف توجيه الزبائن إلى صفحات إلكترونية تنتحل هوية المطعم.
وقد تكون هذه المواقع مصممة لاستدراج المستخدم وإقناعه بإدخال بيانات تسجيل الدخول أو معلومات بطاقته البنكية، كما يمكن أن تتضمن روابط تدفعه إلى تحميل تطبيقات وملفات مجهولة قد تحتوي على برمجيات ضارة.
ويؤكد المركز الوطني للأمن السيبراني البريطاني أن استعمال رموز QR في المطاعم والحانات يكون آمنا في معظم الحالات، لكنه ينبه إلى ضرورة التأكد من عدم تعرضها للتبديل أو التلاعب.
ومن المهم التمييز بين مسح الرمز واستخدام الرابط الناتج عنه، فمجرد توجيه كاميرا الهاتف إليه لا يعني بالضرورة تعرض الجهاز للاختراق، بل تظهر المخاطر غالبا عند فتح مواقع احتيالية أو تقديم معلومات حساسة أو تحميل محتويات مشبوهة.
مؤشرات تكشف أن رمز QR قد يكون مزيفا
قبل الانتقال إلى قائمة الطعام، هناك مجموعة من التفاصيل التي تستحق الانتباه لتفادي الوقوع ضحية للاحتيال الإلكتروني:
ملصقات غير مألوفة: ظهور رمز QR على شكل ملصق موضوع فوق الرمز الأصلي، أو وجود آثار واضحة لتغييره، يستدعي التحقق من العاملين بالمطعم.
مواقع مجهولة: ينبغي التأكد من أن عنوان الصفحة يتناسب مع اسم المطعم أو المنصة المعتمدة لديه.
طلبات مشبوهة: مطالبة الزبون بإدخال كلمات المرور أو المعلومات البنكية من أجل الاطلاع على قائمة الطعام مؤشر يستدعي إغلاق الصفحة.
تحميل ملفات وتطبيقات: لا ينبغي الموافقة على تثبيت برامج مجهولة لمجرد الوصول إلى المنيو.
روابط غير واضحة: استعمال عناوين مختصرة أو لا تكشف عن الوجهة النهائية يستوجب الحذر قبل فتحها.
كما أن ظهور بروتوكول HTTPS في عنوان الموقع لا يكفي للحكم على مصداقيته، إذ يضمن تشفير الاتصال فقط، ولا يؤكد أن الصفحة تابعة بالفعل للمطعم المعني.
خطوات بسيطة لتصفح قائمة الطعام دون مخاطر
يمكن الاستفادة من هذه التقنية مع الحفاظ على سلامة الهاتف والبيانات الشخصية، من خلال الالتزام ببعض التدابير الوقائية:
معاينة الرمز قبل مسحه والتأكد من عدم وجود ملصقات مشبوهة فوقه.
الاعتماد على كاميرا الهاتف الأصلية لقراءة الرمز، دون الحاجة إلى تطبيقات خارجية في الغالب.
التحقق من عنوان الموقع قبل الضغط على الرابط وفتح الصفحة.
الامتناع عن إدخال كلمات المرور أو المعلومات المصرفية في صفحات لا تتطلبها طبيعة الخدمة.
عدم تنزيل أي تطبيق أو ملف غير معروف دون التأكد من مصدره.
الاستعانة بموظفي المطعم للتأكد من صحة الرمز عند وجود أي شك بشأنه.
كيف تتصرف إذا قادك الباركود إلى موقع احتيالي؟
في حال أدى مسح الرمز إلى فتح صفحة إلكترونية غير مألوفة، فإن الخطوة الأولى تتمثل في إغلاقها فورا، مع تجنب إدخال أي معلومات شخصية أو مالية أو الاستجابة لطلبات تحميل محتويات غير معروفة.
أما إذا سبق للمستخدم أن أدخل كلمة المرور الخاصة بأحد حساباته، فيُنصح بتغييرها عبر التطبيق أو الموقع الرسمي، بينما يتعين عليه الاتصال بالبنك بشكل عاجل إذا كشف عن بيانات بطاقته أو حسابه المصرفي، فضلا عن مراقبة العمليات المالية لرصد أي معاملات غير معتادة.
وفي حالة تحميل تطبيق أو ملف مشبوه، ينبغي عدم تشغيله والعمل على حذفه، مع إخضاع الهاتف لفحص بواسطة أدوات حماية موثوقة ومتوافقة مع نظام تشغيله.
وهكذا، فإن استخدام باركود قوائم الطعام لا يستدعي التخلي عن هذه الوسيلة السريعة، لكنه يفرض التعامل معها بوعي، والتحقق من الروابط قبل فتحها، تفاديا لتحول خدمة بسيطة داخل المطاعم إلى مدخل للاحتيال وسرقة البيانات.